Domain cabriolets24.de kaufen?
Wir ziehen mit dem Projekt
cabriolets24.de um.
Sind Sie am Kauf der Domain
cabriolets24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cabriolets24.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **


Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
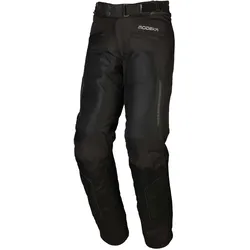
Modeka Yannik Air Sommer Motorradhose - SMaterial Obermaterial: 100 % Polyester Futterstoff: 100 % Polyester Hitex® Membrane: 100% Polyurethan laminiert Membranträger: 100 % Polyester Eigenschaften Oberstoff aus 500 D Polyester Materialdopplung an den Sturzstellen WINNER Knieprotektoren zertifiziert nach EN 1621-1:2012 (Schutzlevel 1) AirFlow: großzügige Mesh-Einsätze herausnehmbare Hitex® Membrane: 100 % wasser- und winddicht zertifiziert nach EN 17092-4:2020 nachrüstbar mit Hüftprotektor SAS-TEC SC-1/07 oder SC-1/KA129,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **

Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
bonprix Pavillon open air zur Wandbefestigung, grau, Gr.220x360 cm, Wind- und Sonnenschutz: Pavillon open air zur Wandbefestigungbonprix Pavillon open air zur Wandbefestigung in grau: Alugestell, Dach aus Polyester, wasserabweisende PU-Beschichtung. Seitenwände extra bestellbar. Weitere überraschend günstige Pavillons findest Du auf bonprix.de.519,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Modeka Yannik Air Sommer Motorradhose - SMaterial Obermaterial: 100 % Polyester Futterstoff: 100 % Polyester Hitex® Membrane: 100% Polyurethan laminiert Membranträger: 100 % Polyester Eigenschaften Oberstoff aus 500 D Polyester Materialdopplung an den Sturzstellen WINNER Knieprotektoren zertifiziert nach EN 1621-1:2012 (Schutzlevel 1) AirFlow: großzügige Mesh-Einsätze herausnehmbare Hitex® Membrane: 100 % wasser- und winddicht zertifiziert nach EN 17092-4:2020 nachrüstbar mit Hüftprotektor SAS-TEC SC-1/07 oder SC-1/KA129,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
Ähnliche Suchbegriffe für Wireshark
-
Chappel, Laura: Wireshark® 101Wireshark® 101 , Einführung in die Protokollanalyse - Deutsche Ausgabe , Servopumpen > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20180126, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Chappel, Laura, Edition: REV, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 360, Keyword: It; Netzwerkanalyse; bot; buch; daten; datensicherheit; datenverkehr; ethereal; mitp; netzwerk; ot; sicherheit; sniffer; traffic; troubleshooting; wireshark; wireshark anleitung; wireshark filter, Fachschema: Internet / Protokolle, Sicherheit, Technik~Datenschutz~Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Netzwerkpakete~Unternehmensanwendungen, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 240, Breite: 170, Höhe: 20, Gewicht: 611, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783826697135, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kinkel, Tanja: Im Wind der FreiheitIm Wind der Freiheit , »Freiheit, Gleichheit, Gerechtigkeit, eine demokratische Republik - wir müssen diese Werte wieder mit unmittelbarem, lebendigem Sinn füllen. Was wir brauchen, sind große demokratische Erzählungen und genau so eine schafft Tanja Kinkel mit ihrem Roman Im Wind der Freiheit . Auf brillante Weise gelingt es ihr, uns das erste große deutsche demokratische Aufbegehren gegen die Despotie miterleben zu lassen, als wären wir dabei, dies aus der Perspektive revolutionärer Frauen, die skandalöserweise völlig in Vergessenheit geraten sind. Tanja Kinkel zeigt uns, was die Revolution von 1848 auch war: die erste große deutsche Frauenbewegung.« Jörg Bong 1848: Die Menschen im Deutschen Bund erheben sich gegen die Macht der Fürsten und der Zensur. Während Deutschland die Morgendämmerung der Demokratie erlebt, finden in den Wirren der Zeit zwei ungleiche Frauen zueinander: Die arbeits- und mittellose Susanne, die sich auf einen gefährlichen Auftrag eingelassen hat - und die mutige Schriftstellerin und unbeirrbare Demokratin Louise Otto. Seite an Seite kämpfen sie für Freiheit und Selbstbestimmung in einer Revolution, die trotz ihres Scheiterns das Land für immer verändern wird. Ein großer, ergreifender Roman, der mitreißend und unvergesslich erstmals davon erzählt, wie eines unserer wertvollsten Güter - die Demokratie - maßgeblich von Frauen erkämpft wurde. , Hochspannungssicherungen & -trennschalter > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250404, Autoren: Kinkel, Tanja, Seitenzahl/Blattzahl: 500, Themenüberschrift: FICTION / Historical, Keyword: Tanja Kinkel; Bestsellerautorin; Bestseller; Spiegel-Bestseller; 19. Jahrhundert; Revolution; Kulturrevolution; Freiheitsrechte; Pressefreiheit; Meinungsfreiheit; Frauen; Frauenbewegung; Gleichberechtigung; Demokatrie; Deutschland; Bismarck; Louise Otto; Amalie Struve; Robert Bluhm; August Peters; Heinrich von Gagern; Gustav Struve; Otto von Bismarck; erste Frauenzeitschrift, Fachschema: Berlin / Roman, Erzählung, Lyrik, Essay~Dresden / Roman, Erzählung, Mundart, Comic, Humor~Frankfurt (Main) / Roman, Erzählung~Neunzehntes Jahrhundert~Neunzehntes Jahrhundert / Roman, Erzählung, Fachkategorie: Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 135, Höhe: 42, Gewicht: 572, Produktform: Gebunden, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
-
Wie kann ich Wireshark auf Android verwenden?
Wireshark ist eine Netzwerkanalyse-Software, die nicht direkt auf Android-Geräten verwendet werden kann. Es gibt jedoch alternative Apps wie Packet Capture oder tPacketCapture, die ähnliche Funktionen bieten und auf Android-Geräten verwendet werden können. Diese Apps erfassen den Netzwerkverkehr auf dem Gerät und ermöglichen es Ihnen, die Daten zu analysieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.